Google อัปเดต Google Drive ให้ Admin กำหนดขอบเขตการแชร์ข้อมูล (Sharing Boundaries) ได้ละเอียดขึ้น โดยรวมเงื่อนไขด้านความสำคัญของข้อมูลและกลุ่มผู้รับไว้ใน Data Protection Rule เดียว
จากเดิมที่ต้องแยกตั้งค่า Trust Rules สำหรับควบคุมการแชร์ และ Data Loss Prevention (DLP) สำหรับป้องกันข้อมูลรั่วไหล ตอนนี้สามารถนำเงื่อนไขทั้งสองส่วนมาใช้ร่วมกันได้ เช่น กำหนดให้ไฟล์ที่มีข้อมูลสำคัญแชร์ได้เฉพาะ OU, Group หรือ Domain ที่อนุญาต
กำหนดขอบเขตการแชร์ได้ 3 รูปแบบ
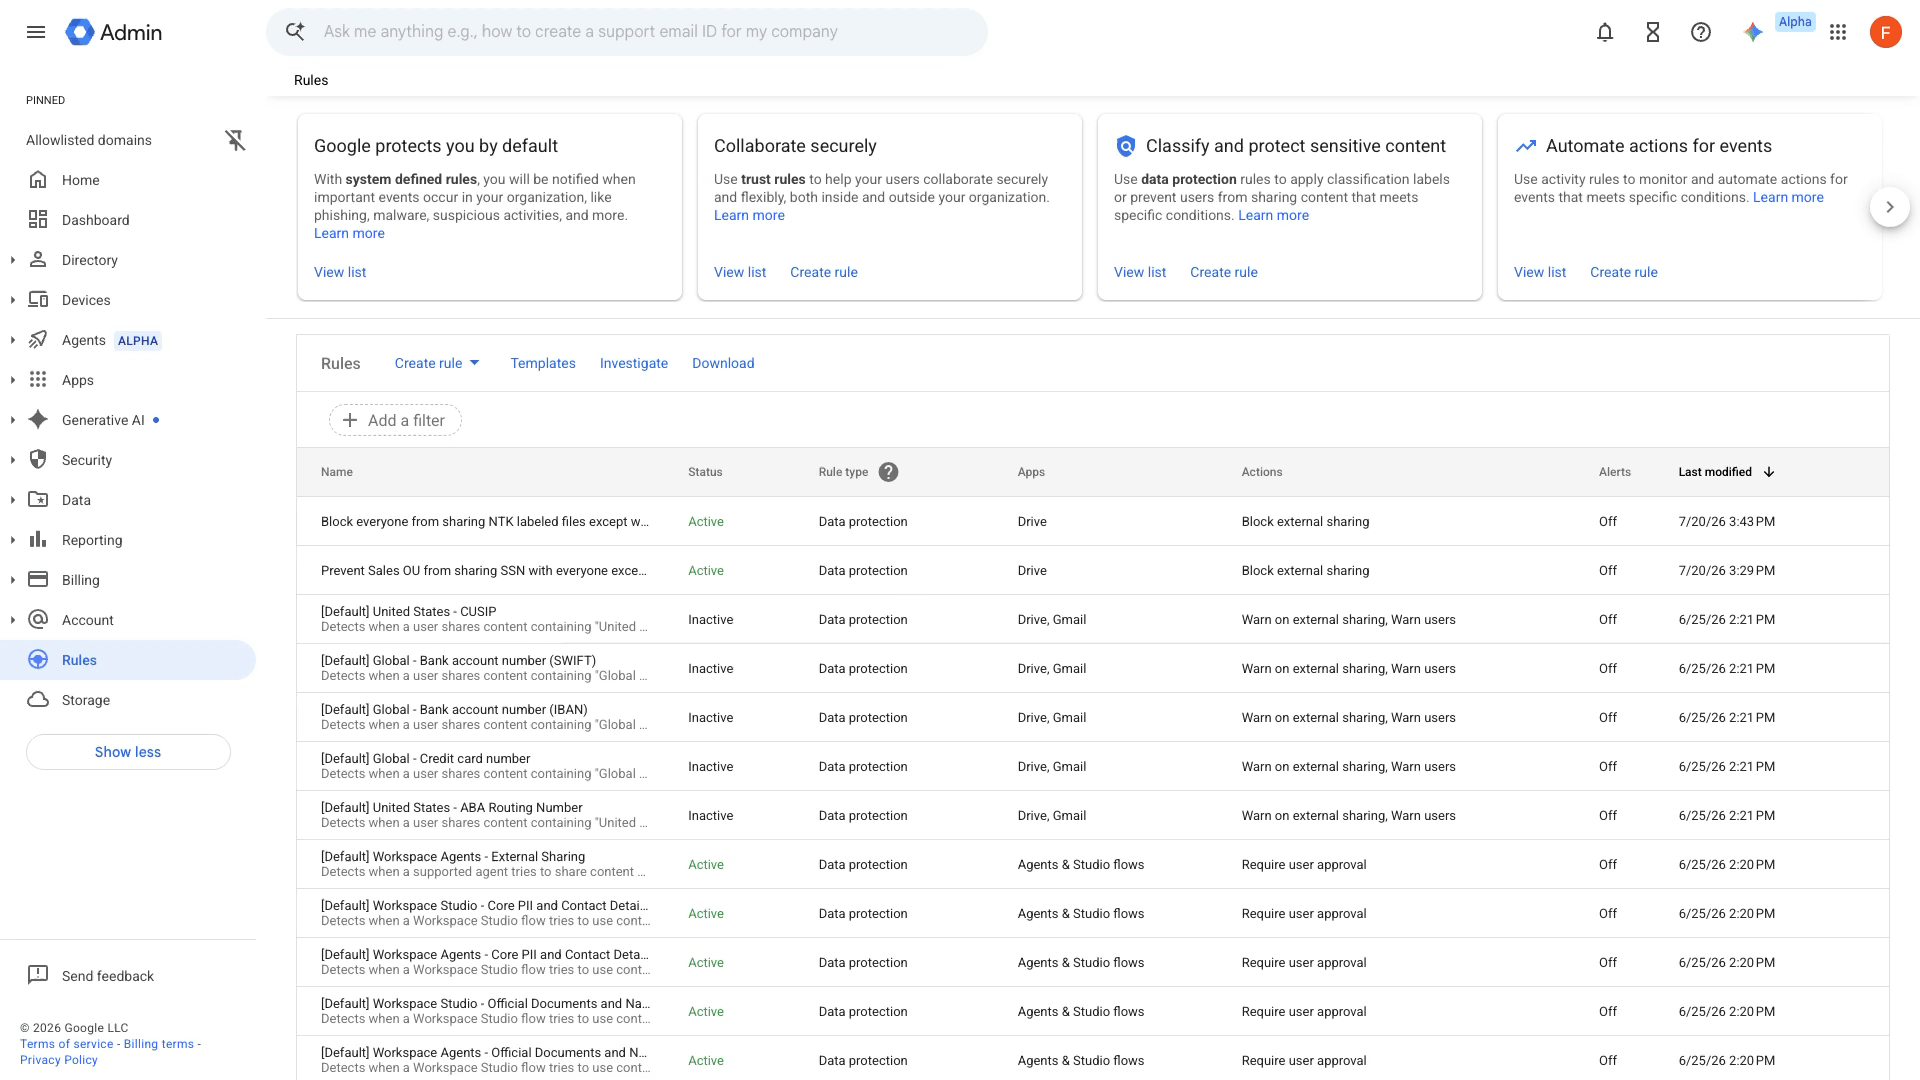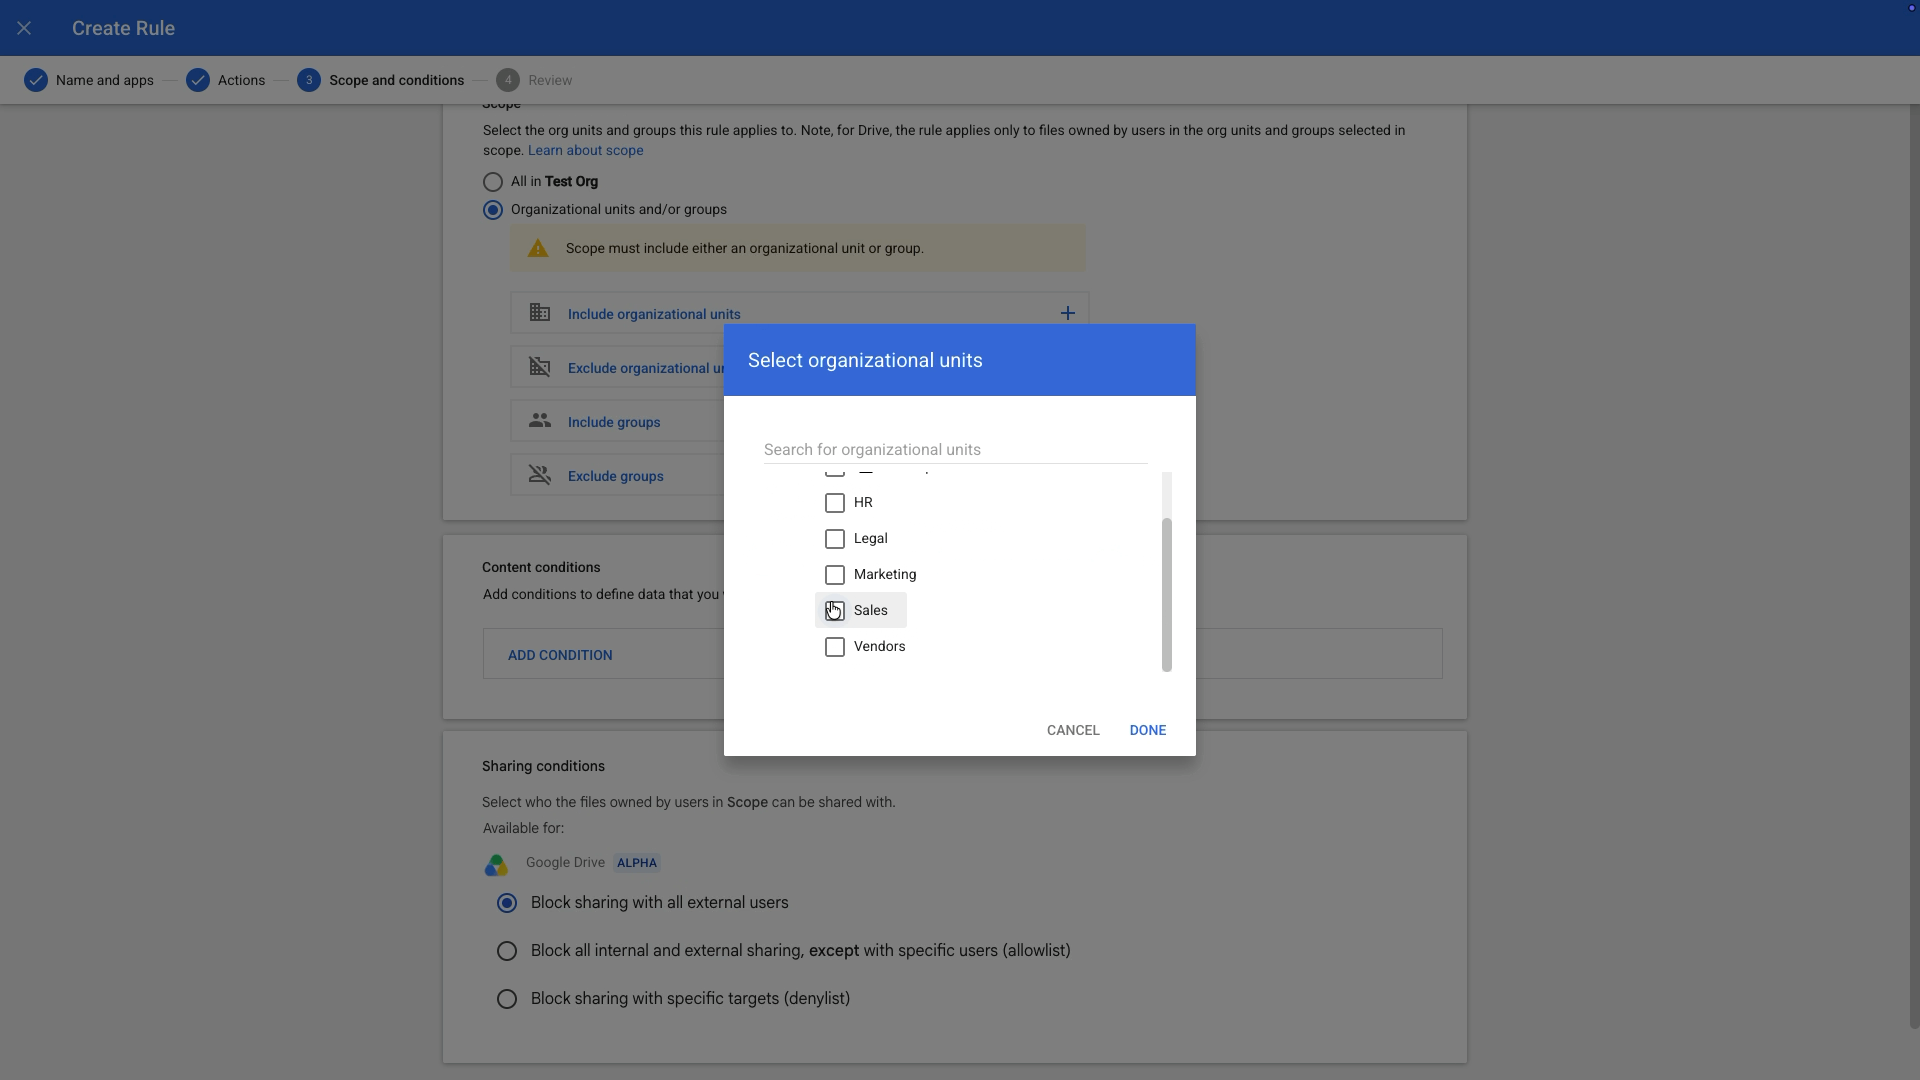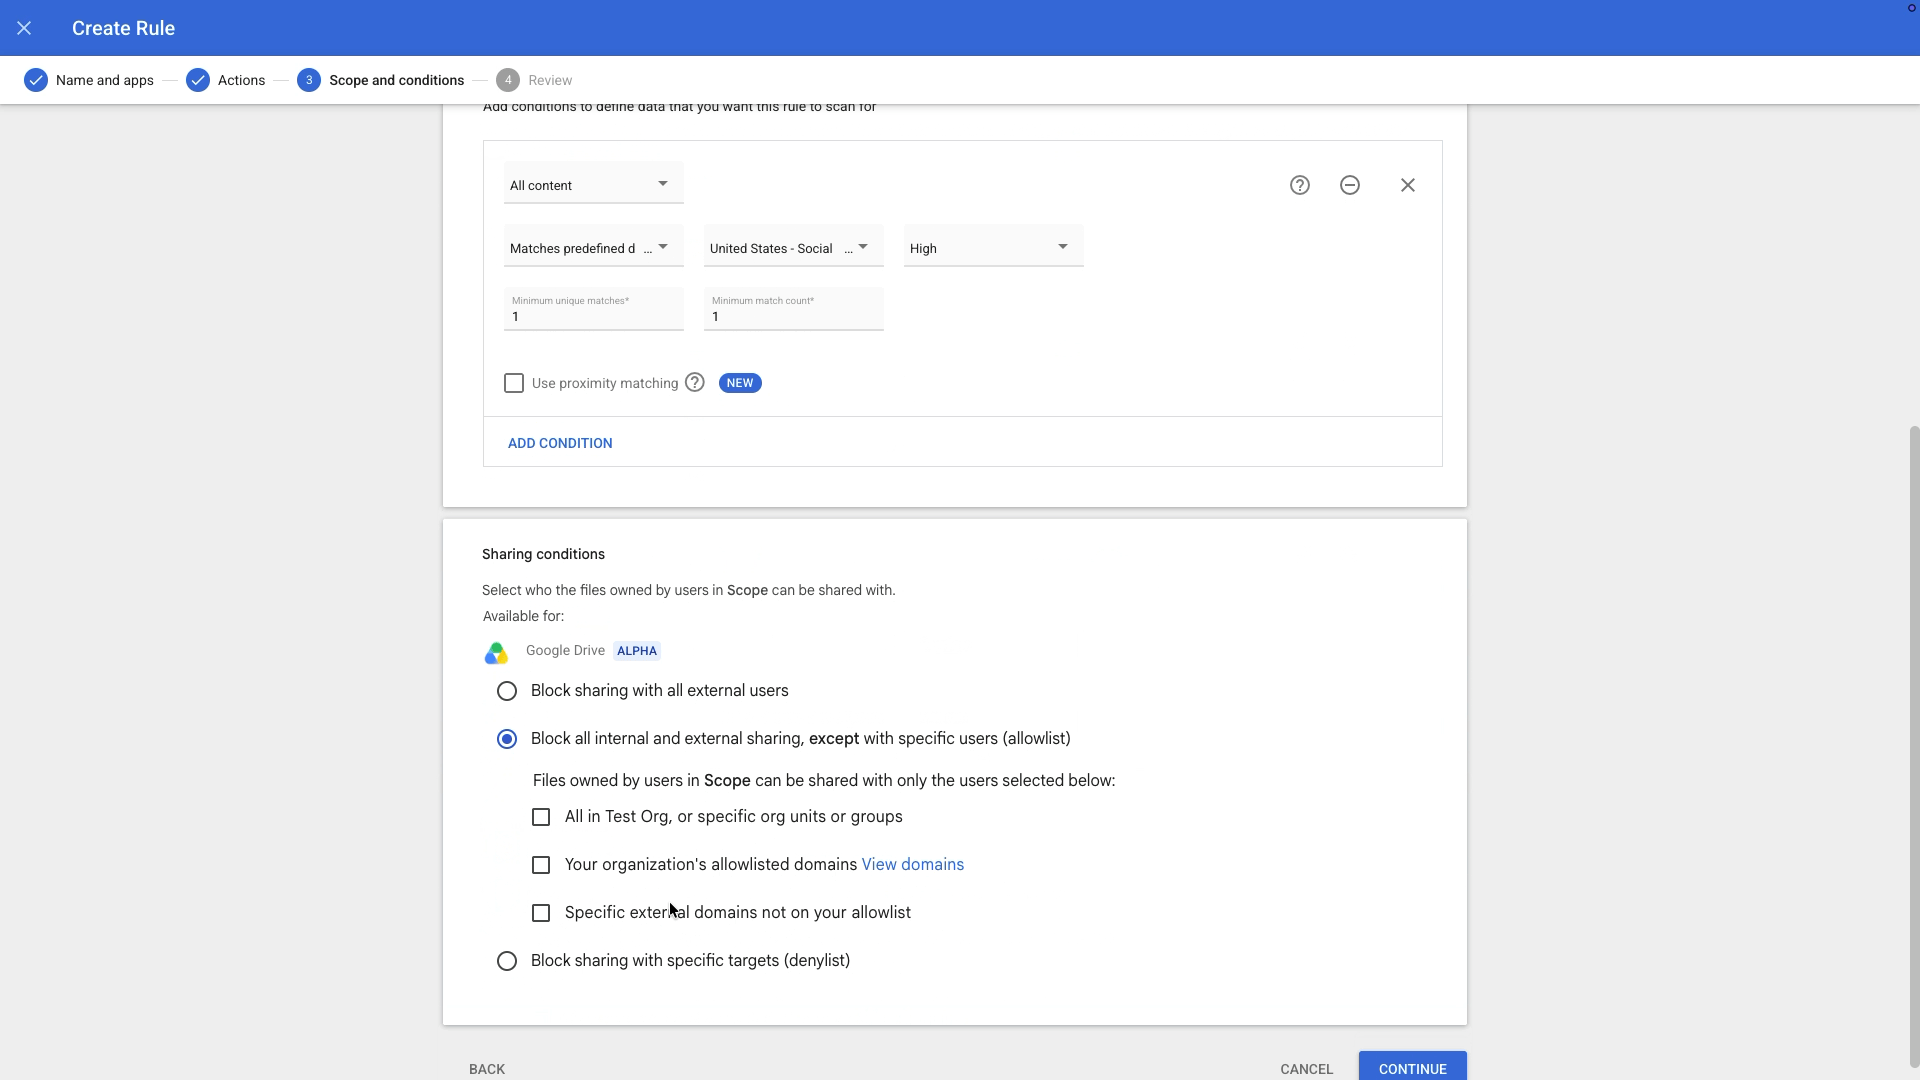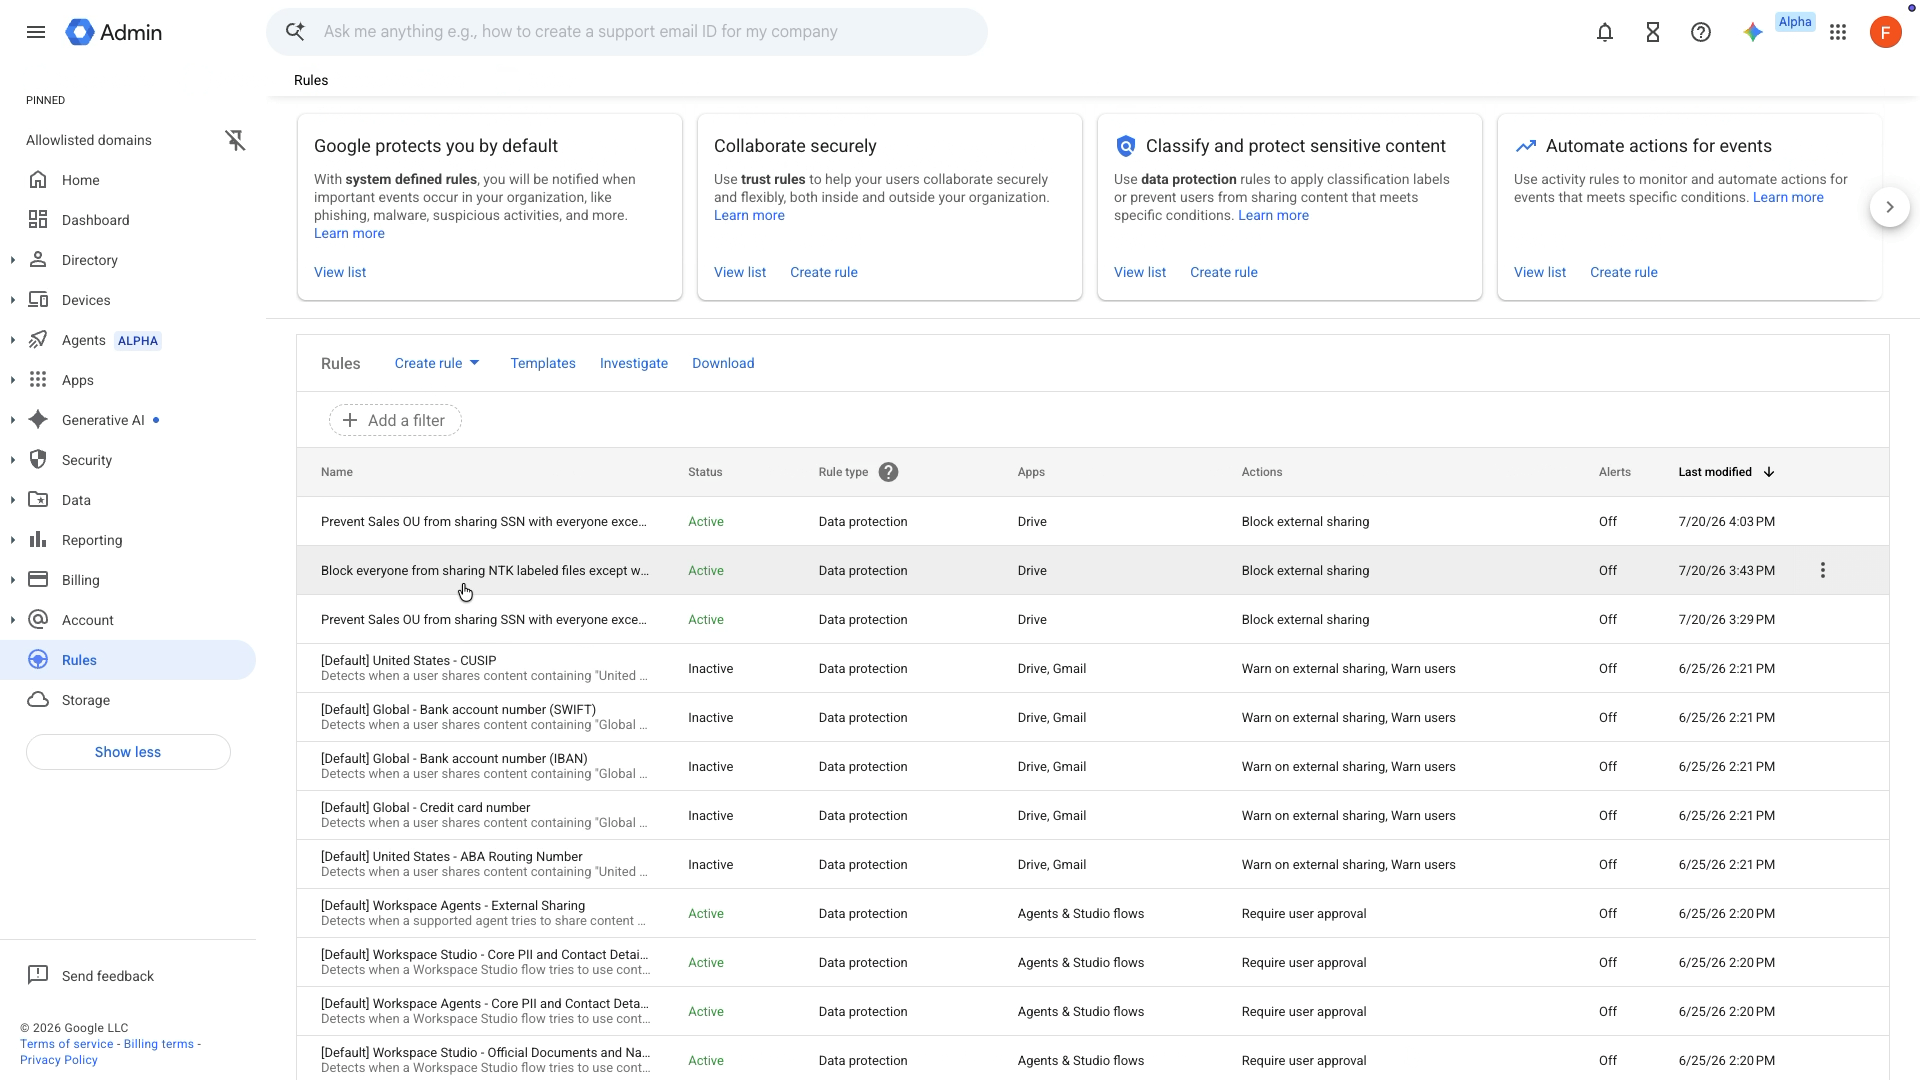
Google เพิ่มตัวเลือกสำหรับกำหนดกลุ่มผู้รับไว้ 3 รูปแบบ ได้แก่
- บล็อกการแชร์ให้ผู้ใช้ภายนอกทั้งหมด
ไฟล์ที่ตรงตามเงื่อนไขจะไม่สามารถแชร์ออกไปยังผู้ใช้นอกองค์กรได้ - อนุญาตให้แชร์เฉพาะผู้ใช้ที่กำหนด (Allowlist)
จำกัดการแชร์ไว้เฉพาะ OU หรือ Group ภายในองค์กร รวมถึง Domain ภายนอกที่องค์กรอนุญาต - บล็อกการแชร์กับผู้ใช้ที่กำหนด (Denylist)
ระบุ OU, Group หรือบุคคลภายนอกบางกลุ่มที่ไม่อนุญาตให้รับไฟล์ เช่น Vendor หรือ Contractor ขณะที่ยังสามารถแชร์ให้ผู้ใช้อื่นได้ตามปกติ
การตั้งค่าในลักษณะนี้ช่วยให้องค์กรจัดการไฟล์แต่ละประเภทได้ต่างกัน เช่น ไฟล์ทั่วไปยังสามารถแชร์กับ Partner ภายนอกได้ ขณะที่ไฟล์สำคัญอาจจำกัดให้เข้าถึงได้เฉพาะทีมภายในหรือกลุ่มที่ได้รับอนุญาต
การตั้งค่าใช้งาน
Admin สามารถตั้งค่าได้จาก Data Protection Rules ใน Google Admin Console โดยเลือก Google Drive > Block sharing ส่วนผู้ใช้งานทั่วไปไม่ต้องตั้งค่าเพิ่มเติม
การเปิดให้ใช้งาน
เริ่มทยอยเปิดใช้งานตั้งแต่วันที่ 14 กันยายน 2026 ทั้ง Rapid Release และ Scheduled Release โดยอาจใช้เวลาสูงสุด 15 วัน
Edition ที่รองรับ
- Enterprise: Enterprise Standard and Plus
- Education: Education Fundamentals, Standard, and Plus
- Other Editions: Enterprise Essentials; Frontline Standard and Plus
อัปเดตนี้ช่วยให้องค์กรควบคุมข้อมูลสำคัญได้โดยไม่จำเป็นต้องปิดการแชร์ภายนอกทั้งหมด โดย Admin สามารถกำหนดได้ว่าไฟล์ประเภทใดควรแชร์กับใคร ช่วยลดความเสี่ยงจากการส่งข้อมูลไปยังกลุ่มที่ไม่ควรเข้าถึง ขณะที่ทีมยังทำงานร่วมกับ Partner หรือบุคคลภายนอกได้ตามนโยบายที่กำหนด
จัดการการแชร์และดูแลข้อมูลในองค์กรได้อย่างเหมาะสมด้วย Google Workspace พร้อมคำแนะนำด้าน License และการใช้งานจาก NTS
ที่มา: Google Workspaces Updates